Si pensabas que la verificación de firmas de los repos de Debian y Ubuntu era una muralla, esta noticia te va a gustar poco. El investigador Max Justicz divulgó el CVE-2026-109518, un fallo en APT —el gestor de paquetes de Debian, Ubuntu y derivadas— que permite a un atacante en la ruta de red reemplazar un paquete ya verificado por uno malicioso y ejecutar código como root. Debian y Ubuntu soltaron los parches el mismo día de la divulgación (4 de noviembre), y de momento no hay reportes de explotación activa. Pero el mecanismo merece atención, porque es elegante y asustador.
Cómo funciona el truco
El bug vive en el manejo de descargas HTTP con redirects y reintentos. La cadena es más o menos así:
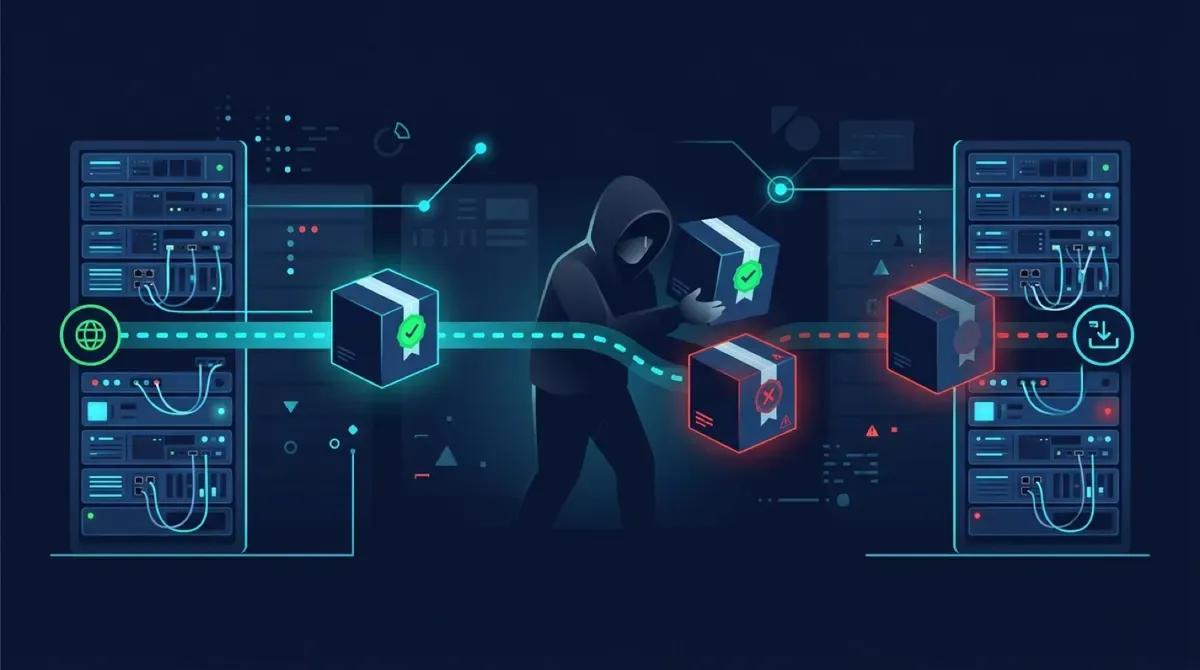
- APT descarga un paquete y verifica su firma. Hasta acá, todo normal.
- Un redirect hace que dos descargas distintas terminen resolviendo a la misma URI, y APT las fusiona.
- Al reanudar una descarga, el manejo incorrecto de hard links reutilizados permite que el contenido asociado a un paquete ya verificado sea sobrescrito con datos controlados por el atacante.
- El
.debmalicioso se instala igual, porque la verificación ya pasó. Y como los scripts de mantenimiento de un paquete corren con permisos de root, el resultado es compromiso total del sistema.
O sea: no rompe la criptografía, la esquiva. La firma se valida sobre el paquete original y el swap ocurre después. Clásico TOCTOU, pero a nivel de gestor de paquetes.
Los requisitos (y por qué casi todos los cumples)
Para explotarlo se necesitan tres condiciones: que la víctima esté instalando o actualizando paquetes, que el tráfico de APT viaje por HTTP manipulable (un mirror o proxy comprometido, un Wi-Fi hostil, un intermediario malicioso), y que Acquire::Retries esté en un valor mayor que cero.
Acá viene lo incómodo: Ubuntu 22.04 LTS y más nuevas traen los reintentos activados por defecto, y Debian los habilita por defecto desde APT 2.3.2 (incluida Debian 12). Las versiones viejas tampoco están a salvo: si tu automation o algún script setea Acquire::Retries manualmente, quedan expuestas igual. Y el bug está en el backend HTTP, así que afecta a apt, apt-get, aptitude y hasta las herramientas gráficas de Ubuntu: todas usan el mismo motor por debajo.
Ubuntu lo clasifica como High con CVSS 4.0 de 7.7; los desarrolladores de APT directamente lo llaman crítico.
Qué hacer ahora
- Actualizar ya:
sudo apt update && sudo apt full-upgrade. El fix ya está en los repos de Debian y Ubuntu (incluida la vía Ubuntu Pro para las viejas). - Forzar HTTPS en tus sources.list: cualquier mirror que aún hable HTTP plano es superficie de ataque. Ubuntu ya incluye el meta-paquete que migra los repos a HTTPS.
- Auditar mirrors y proxies internos: si tienes un repo espejo corporativo, es exactamente el tipo de intermediario que Ubuntu incluye en su modelo de amenaza.
- Para detección: monitorea redirects inesperados y descargas repetidas con fallo en el tráfico de repos, instalaciones de paquetes anómalas y procesos privilegiados que aparezcan justo después de actividad de APT.
Por qué importa más allá del laptop
Esto no es solo para el desktop de tu casa. Piensa en pipelines de CI/CD que hacen apt-get install en imágenes Docker, runners efímeros en redes que no controlas, golden images que se construyen sobre mirrors de terceros. La cadena de suministro de software ya venía siendo el blanco favorito (GitLab, el kernel, Node.js — todo este trimestre), y ahora resulta que hasta el mecanismo de confianza base de la mitad de los servidores del mundo tenía una grieta. La lección de siempre: HTTPS en todo y desconfía del HTTP aunque venga firmado, porque la firma solo cubre lo que se verificó, no lo que se instala.
Fuentes: advisory de Debian y Ubuntu, cobertura de The Hacker News, CSO Online, Phoronix y análisis de SOC Prime.