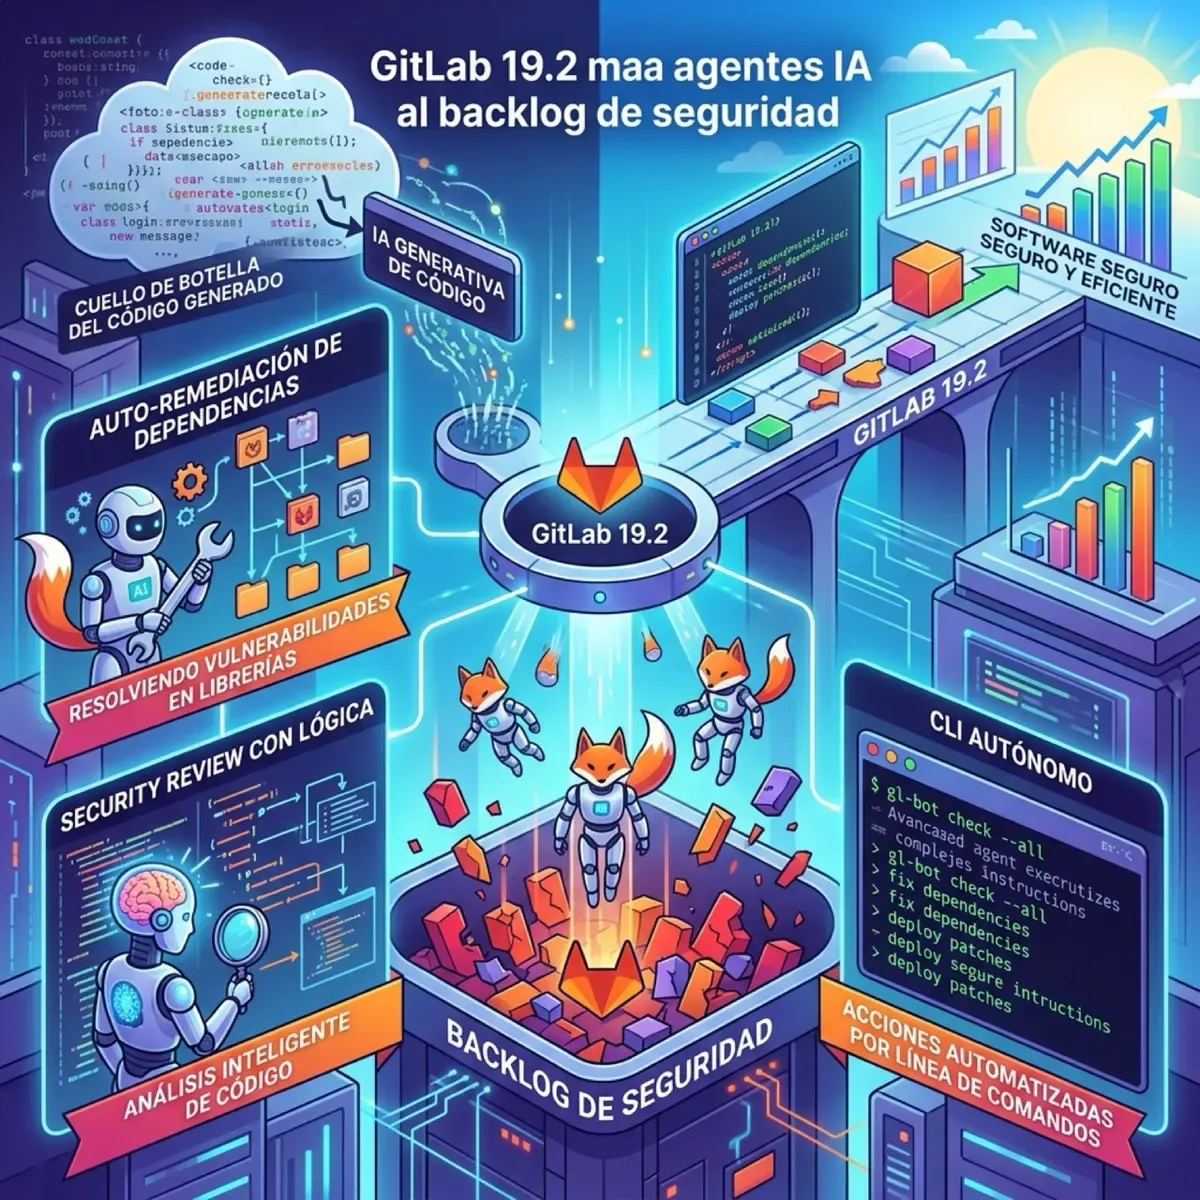
La paradoja del AI coding es real: los agentes generan más código del que los equipos pueden revisar. GitLab lo llama el “AI paradox” y su versión 19.2 —lanzada el 16 de julio— es la respuesta: mandar agentes a resolver el backlog que otros agentes crearon.
Las 4 features clave
1. Dependency Scanning Auto-Remediation (Public Beta)
Cuando un scan encuentra una dependencia vulnerable:
- Abre un merge request automático proponiendo la versión segura
- Si el update rompe el build, el agente itera en el mismo MR hasta que el pipeline pase (Agentic Breaking Change Resolution)
- Un humano siempre aprueba antes del merge
Un estudio del ecosistema Maven citado por GitLab encontró que 63% de los releases más recientes tienen vulnerabilidades transitivas que los equipos nunca eligieron directamente, y 1 de cada 8 updates de dependencias introduce un breaking change. O sea, el problema es masivo y la automatización no es lujo — es necesidad.
2. Security Review Flow (Public Beta)
Detecta el tipo de flaws que los scanners tradicionales se pierden:
- Broken authorization checks
- Mass assignment
- Race conditions
- Flaws de lógica en general
Funciona asignando una cuenta de servicio (Duo Security Review) como reviewer. Los hallazgos se postean como comentarios hilados con severidad y fix sugerido. GitLab es explícito: el flow nunca aprueba un MR solo; siempre hay un humano al final.
3. GitLab Duo CLI (GA)
Agentes corriendo en la terminal, con conciencia del proyecto, sus pipelines y configuración existente. Básicamente, tu CI/CD con un agente que entiende el contexto completo del repo.
4. Custom Flows (GA)
Equipos pueden construir sus propias automatizaciones en YAML y dispararlas desde eventos de GitLab. Por ejemplo: un flow que responde preguntas abiertas en un work item nuevo y reporta con un score de confianza, dejando lo no resuelto para un humano.
Compliance y governance
GitLab agregó:
- AI Audit Event Report (beta): registra toda la actividad de agentes como eventos de auditoría dedicados, para compliance y post-mortems
- MCP access controls: gobierna qué agentes pueden correr y a qué sistemas pueden llegar
Los números detrás
Un estudio de Forrester Consulting comisionado por GitLab encontró que organizaciones usando el Duo Agent Platform lograron 400% de ROI con payback en menos de 6 meses.
El problema de fondo
Manav Khurana, CPO de GitLab, lo resumió bien:
“Coding agents made it possible to generate far more code and moved the bottleneck downstream to reviews and security.”
La velocidad de generación de código superó la capacidad de revisión humana. Los equipos de seguridad están ahogados. GitLab 19.2 no resuelve el problema de raíz, pero al menos automatiza la parte más tediosa: parchear dependencias vulnerables y encontrar bugs de lógica que los scanners de patrones no detectan.
Por qué importa para DevOps
- Si usas GitLab, activa Dependency Scanning Auto-Remediation ya. El ROI es inmediato
- Security Review Flow es complementario a SAST/DAST — no lo reemplaza, pero encuentra cosas que esos no ven
- Custom Flows abre la puerta a automatizar cualquier workflow repetitivo del SDLC con agentes gobernados
- El enfoque “humano en el loop siempre” es el correcto para producción
Fuentes: InfoQ, InfoWorld, GitLab 19.2 Release Notes, Yahoo Finance