Google acaba de validar una vía nueva para jubilar el C en infraestructura crítica: usar Gemini para traducir código legacy a Rust memory-safe, con fuzzing diferencial como juez. Y el resultado no es un experimento de laboratorio, es una librería que ya está corriendo en producción.
El caso giflib
El equipo de seguridad partió con giflib, una librería de procesamiento de imágenes de unas 3.000 líneas que suele decodificar input no confiable sin sandbox. La movida: generar un reemplazo drop-in ABI-compatible escrito en Rust. Eso les permitió:
- Eliminar los sandboxes de aislamiento de procesos que tenían para decodificar imágenes.
- Mantener paridad de latencia (runtime parity con el binario C original).
- Reducir el p99 de tail latency al sacar el aislamiento de procesos.
El dato que deja la boca abierta: la versión Rust resultó estructuralmente inmune a un heap write out-of-bounds que un investigador externo encontró en el giflib upstream (después catalogado como CVE-2026-26740). Los nodos de producción con el reemplazo en Rust ya estaban protegidos antes de que la vuln se hiciera pública.
Cómo lo hicieron (el loop de tres etapas)
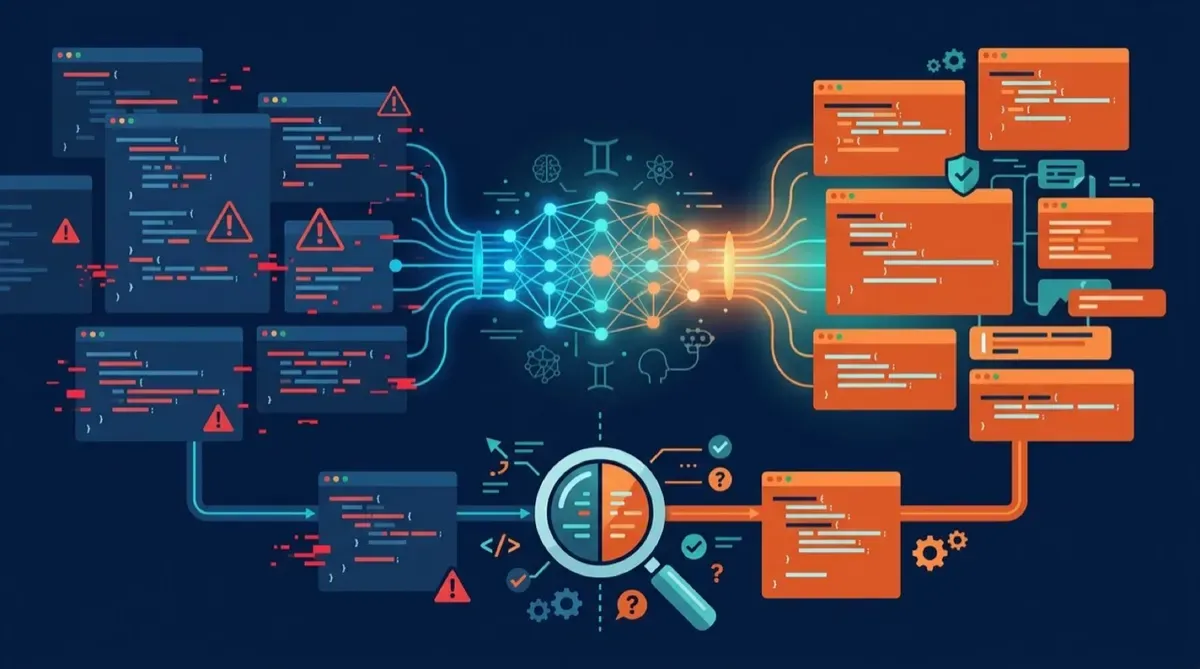
Los ingenieros Bastian Kersting y Max Hils armaron un pipeline de migración automatizada con feedback loop:
- Port con un solo prompt: Gemini traduce la lógica completa de C a Rust, manteniendo los símbolos exportados y structs originales para no romper a los callers.
- Ajuste humano del FFI: modelar la interfaz con C metió punteros raw con semántica unsound. Ahí hubo que afinar a mano ownership y lifetimes.
- Fuzzing diferencial: motores de test detectan discrepancias de comportamiento y devuelven los fallos al modelo para que sintetice parches iterativos.
La validación es lo serio
No desplegaron código generado por IA a la ligera. La pipeline de validación incluyó:
- Regresión masiva: decodificación bit-for-bit de más de 30 millones de GIFs reales.
- Seis días de fuzzing diferencial corriendo ambas versiones en paralelo: 200 millones de iteraciones sin drift funcional.
- Evaluación adversarial con LLM: prompts diseñados para buscar bifurcaciones de comportamiento latentes entre ambos repos.
De paso, la verificación pescó un edge case sin manejar en el decompresor LZW y un out-of-bounds write interno que venía de un parche viejo del C original.
El matiz honesto
Los autores son claros: esto no es panacea sin manos. Forkear dependencias C a Rust genera divergencia de mantenimiento cada vez que upstream saca features nuevas. Y los wrappers de FFI siguen necesitando expertise humano para evitar leaks de lifetime y mantener thread-safety.
Igual, el mensaje de fondo es potente: los bugs de corrupción de memoria son ~70% de las vulnerabilidades severas en stacks C/C++, y migrar de arquitectura ataca clases enteras de vulns de una, no bug por bug. Con Gemini + fuzzing diferencial, Google demostró que el camino es viable a escala.
Fuente: InfoQ / Google Bug Hunters