Si tu pipeline de CI/CD pasa por un Artifactory self-hosted, esto te toca directo. Investigadores documentaron ataques activos que encadenan tres vulnerabilidades para pasar de cero a control administrativo total, y de ahí a plantar backdoors en los repositorios.
La cadena, paso a paso
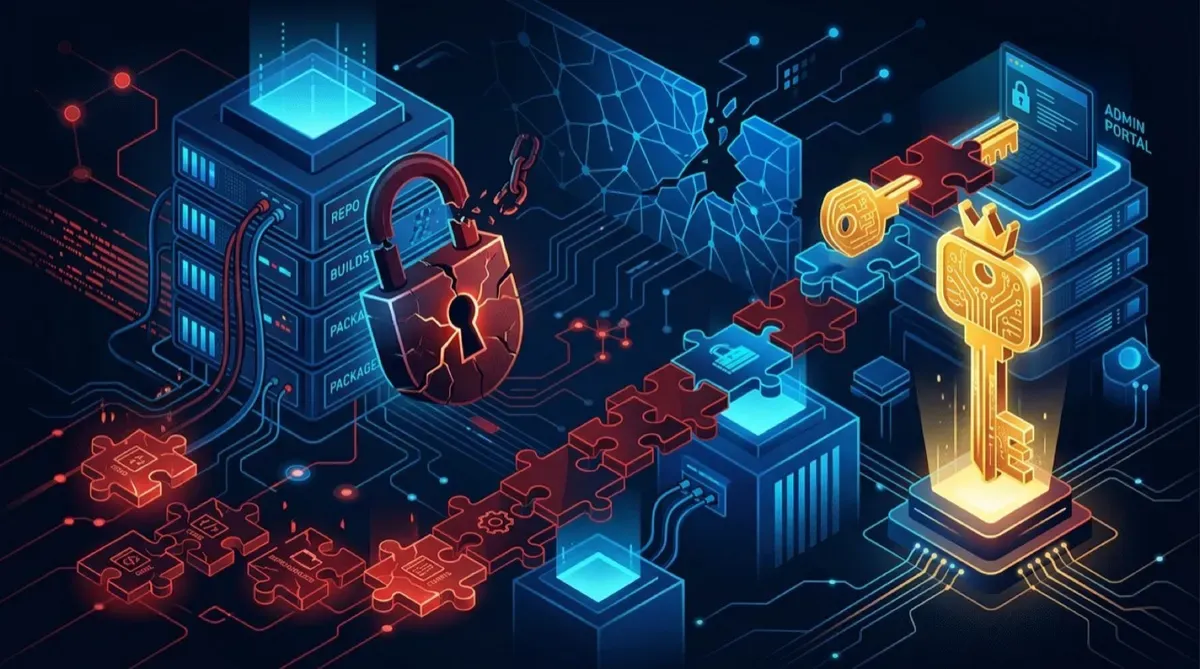
CVE-2026-42018 es la puerta de entrada: una falla de autenticación que expone un token de usuario anónimo interno a un solicitante remoto no autenticado, incluso cuando el acceso anónimo está deshabilitado. Es decir, la configuración que creías que te protegía no te protege.
Con ese token de bajo privilegio en mano, CVE-2026-42016 hace el trabajo sucio: intercambia el token por uno con alcance de administrador. ¿El motivo? Artifactory valida la firma del token y quién lo emitió, pero no valida qué tiene permitido hacer. Un descuido de “scope” con consecuencias catastróficas.
Y como guinda, CVE-2026-82329 es un bypass de autenticación independiente que está siendo escaneado activamente para secuestrar las claves de unión de clúster (cluster join keys).
Qué logran los atacantes
Con control de admin, los atacantes plantan backdoors en artefactos y repositorios —o sea, envenenan la cadena de suministro de software justo en el punto donde los builds toman sus dependencias—. Es el peor lugar posible para un compromiso.
Qué hacer
Actualizar a la última versión de JFrog Artifactory no es opcional. La propia JFrog confirmó la debilidad de autenticación en su configuración por defecto y publicó advisories. Además: auditar tokens, rotar las claves de unión de clúster y revisar si tu instancia está expuesta a internet.
La moraleja es incómoda pero útil: en herramientas de DevOps, una validación de token a medias es la diferencia entre un usuario anónimo y las llaves del reino.
Vía The Hacker News, CyberSecurityNews y JFrog Security Advisories.