Cloudflare abrió early access a Vulnerability Discovery and Remediation, un servicio que mete los modelos de ciberseguridad de OpenAI a cazar fallas en las aplicaciones de sus clientes y a bloquear los ataques en el edge, antes de que alguien las explote.
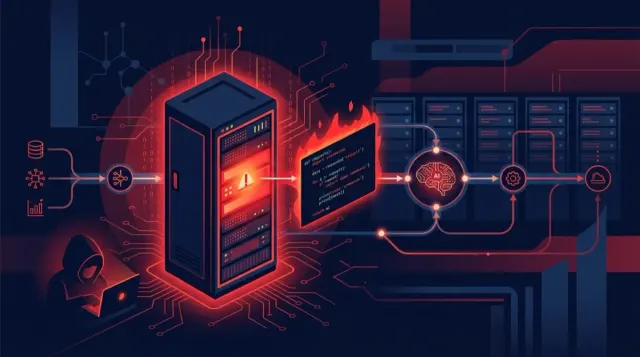
La jugada es simple en concepto pero pesada en ejecución: el servicio corre dentro de Cloudflare Managed Defense (su SOC) y llega al modelo GPT-5.6-Cyber de OpenAI a través de la red Daybreak Defense Network. Primero saca una foto del inventario de Web Assets y del WAF para saber qué rutas están vivas y qué eventos de seguridad han disparado. Después, un agente de reconocimiento mapea esas rutas al código, y sobre ese mapa trabajan los “hunter agents”.
El código que corre en Cloudflare Workers se integra vía Workers Observability, así que no queda punto ciego en ese flanco.
Lo interesante es el doble tipo de fix que sale del proceso: por un lado, reglas de firewall custom (acotadas al método, ruta y detalles del request necesarios para llegar al código vulnerable) que se levantan como parche temporal mientras los devs trabajan; por otro, los modelos redactan parches de código que quedan a la espera de revisión.
Y acá viene el detalle que le da seriedad: nada se aplica sin aprobación humana explícita. Ni una regla ni un parche puede activarse solo. Los prompts viajan por Cloudflare AI Gateway hacia los servidores de OpenAI (no hay inferencia en el edge de Cloudflare), y un redaction quita del contexto todo lo que el modelo no necesita ver. Cada propuesta además tiene que pasar checks escritos fuera del modelo; si uno falla, el flujo se corta antes de que el cliente vea algo.
El contexto da para tomárselo en serio: según Cloudflare, la National Vulnerability Database ya registró 60.475 vulnerabilidades a septiembre de 2026, superando las 48.185 de todo 2025. El ritmo de descubrimiento está disparado y las herramientas clásicas no están dando abasto.
Es otro ladrillo en la pared de “IA para seguridad”, pero con una postura clara: el humano sigue siendo el que aprieta el botón.