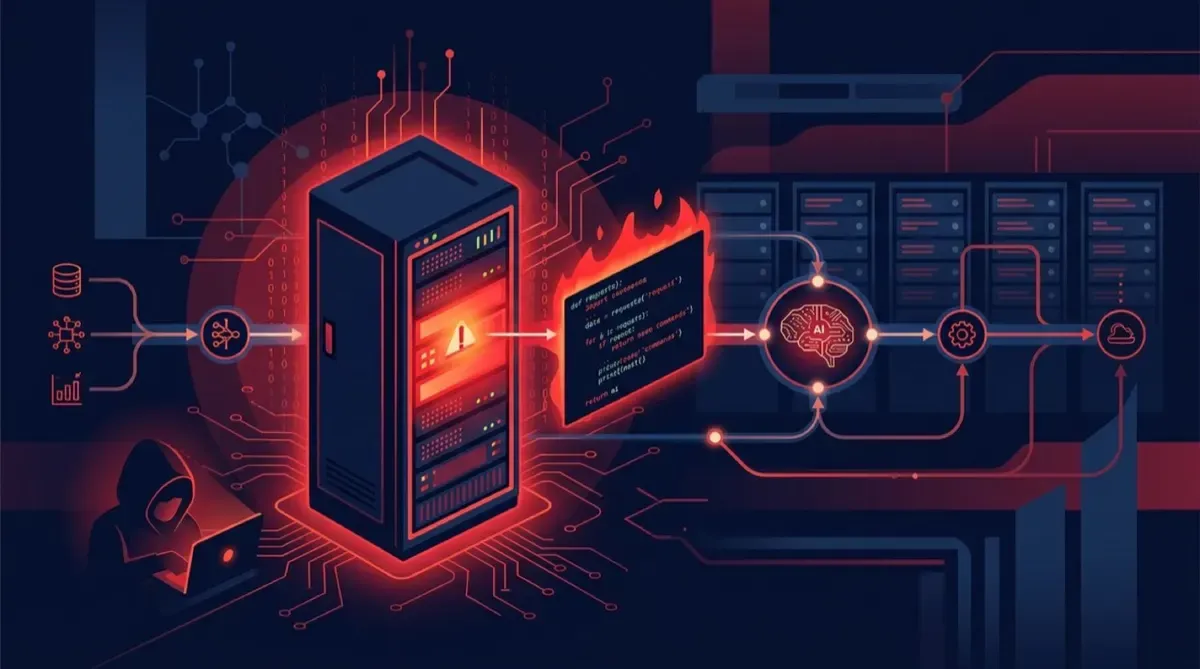
Ojo con Langflow. El builder open-source para crear agentes y flujos de IA tiene una vulnerabilidad crítica de ejecución remota de código (RCE) — CVE-2026-0768 — que ya está bajo explotación activa, con actores ligados a Rusia cosechando API keys de OpenAI, credenciales de AWS y la secret key del propio Langflow.
Qué es lo vulnerable
El problema vive en el endpoint validate del editor de componentes personalizados. La lógica es simple: ese endpoint sirve para probar un snippet de código antes de meterlo a un flujo. El detalle es que el parámetro code se pasa directo a exec() de Python, sin sandbox y, en despliegues donde el endpoint queda expuesto sin autenticación, sin credenciales de por medio.
En criollo: un atacante manda una request con código arbitrario y lo ejecuta con los privilegios del proceso Langflow. Si el servicio corre como root, adiós. Clasificado como CWE-94 (inyección de código), sin segunda etapa ni escalamiento necesario.
Cronología y por qué importa ahora
- Mediados de 2025: reportado al vendor.
- Enero 2026: divulgado públicamente como zero-day.
- Fines de agosto 2026: la explotación pasó de sondeos aislados a escaneo continuo y multi-fuente en días.
- Septiembre 2026: la CISO Daily Briefing (Cloud Security Alliance) lo marca como explotación activa desde infraestructura rusa, con adversarios robando llaves de OpenAI y AWS, plantando backdoors y deshabilitando
auditdpara borrar rastros forenses.
La versión afectada confirmada es Langflow 1.4.2. Los factores que amplifican la exposición son el autologin, instancias expuestas a internet y la falta de segmentación de red.
Lo que tienes que hacer si usas Langflow
- Revisa la versión y confirma el rango afectado/corregido contra la guía oficial del vendor.
- No expongas el endpoint
validatesin autenticación, y desactiva autologin en cualquier deploy que mire a internet. - Rota las credenciales que el proceso Langflow haya podido ver (OpenAI, AWS, la propia secret key).
- Segmenta la red para que un Langflow comprometido no alcance sistemas internos.
Para equipos que corren agentes IA en producción, este es el recordatorio de siempre: un framework que ejecuta código arbitrario por diseño necesita un cerco de seguridad real alrededor, no fe.
Fuentes: Indusface, Cloud Security Alliance — CISO Daily Briefing 04-09-2026, Kraven Security, Boston Institute of Analytics