Google publicó un postmortem que es una pequeña obra de arte del debugging: tres bugs interactuando en capas distintas (GKE, Private Service Connect y el kernel de Linux) que juntos dejaron a un cliente con ~800 desarrolladores bloqueados para desplegar a producción.
Qué pasó
Enero de 2026. Un cliente con varios clusters GKE usando Private Service Connect para acceso privado al control plane empezó a ver timeouts intermitentes cuando los pods intentaban hablar con el API server. Nada obvio: la conexión simplemente nunca completaba.
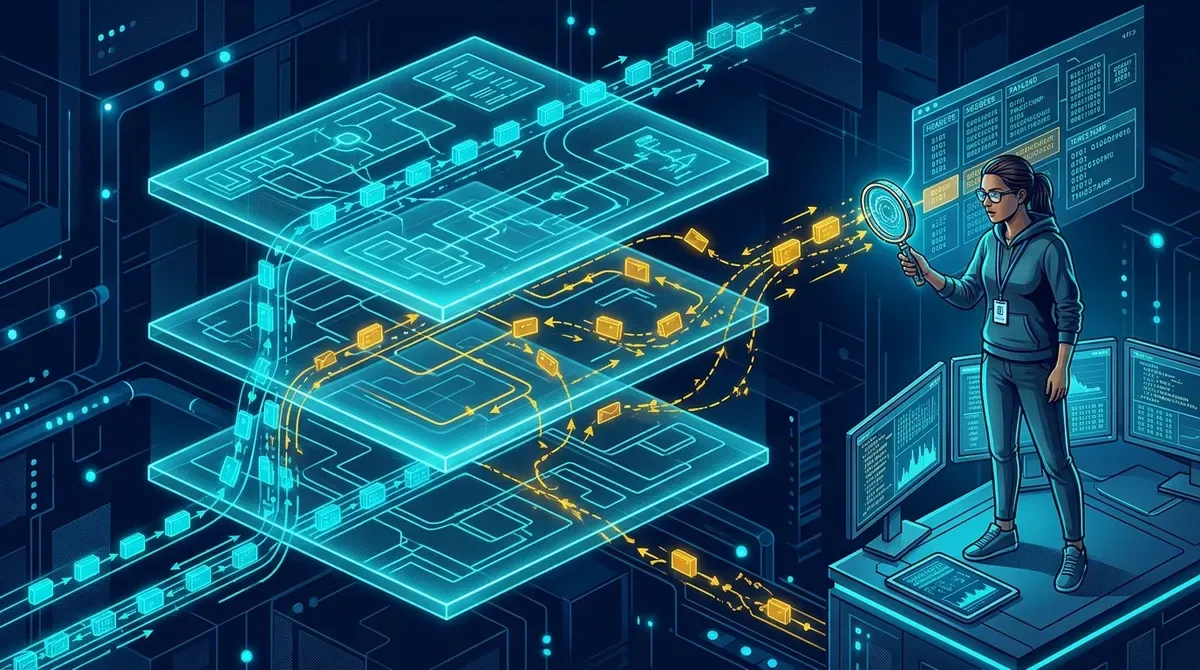
Las capturas de paquetes mostraron algo raro: el control plane respondía a nuevas solicitudes TCP con ACKs viejos de conexiones ya cerradas. Síntoma clásico de algo podrido en el estado TCP.
Tres bugs, un solo síntoma
La investigación — que involucró a equipos de GKE, PSC, networking, hostnet, kernel y la comunidad upstream de Linux — destapó tres causas encadenadas:
- Reordenamiento de paquetes en PSC: la ruta privada reordenaba paquetes más de lo asumido.
- Half-close de Envoy: el comportamiento del proxy impedía que las conexiones TCP se cerraran correctamente, dejando sockets pegados eternamente en
FIN_WAIT_2. - Bug del kernel de Linux: el stack TCP descartaba ciertos paquetes FIN cuando llegaban reordenados. Sin FIN procesado, el socket nunca moría.
Cada capa tenía una explicación “plausible” por sí sola. Ninguna estaba completa. Como resume el ingeniero de Google Akash Thakur: lo más duro fue que el síntoma (i/o timeout en una conexión que nunca completó) se veía igual mirando PSC, el state machine TCP del kernel o la gestión de conexiones de Envoy.
El fix: parche al kernel
Se resolvieron tres cosas coordinadas en varias semanas:
- Rollback de un cambio de PSC para restaurar conectividad
- Corrección del manejo del proxy protocol + tests de regresión
- Parche al kernel de Linux (autorado por Eric Dumazet, ex-Googler) que arregla el descarte de FINs reordenados
La moraleja para los que operamos infra: cuando un bug de red “no tiene sentido”, a veces es porque son tres bugs poniéndose de acuerdo. Las capturas de paquetes en varias capas y la correlación con cambios de rollout fueron las herramientas que descifraron el caso. Plataforma crítica, cero glamour, mucha lupa.
Fuentes: Google Cloud Blog · InfoQ