Google lo dijo sin rodeos en el anuncio: “ejecutar agentes autónomos de forma segura es, en el fondo, un problema de infraestructura”. Tras escalar Gemini a nivel planeta, en AGNTCon + MCPCon lanzaron Agent Compute Engine, el servicio de cómputo que ya ejecuta los agentes de Gemini — y que pronto estará en preview para los tuyos.
Por qué las VMs tradicionales no calzan con agentes
Un agente no es un workload normal: arranca, pausa, espera a un humano, reanuda, muere, vuelve. Ese ciclo de alta rotación castiga a las primitivas de cómputo clásicas. Agent Compute Engine lo ataca con tres frentes:
- Velocidad con eficiencia: microVMs con boot casi instantáneo, copy-on-write para compartir un template de SO entre varios agentes, y checkpoint/restore rápido para pausar la VM cuando el agente entra en fase de “pensar”. Traducción: no pagas cómputo mientras el agente espera.
- Aislamiento serio: cada microVM corre sobre el IPU Titanium de Google, con hypervisor aislado por hardware, kernel propio, identidad propia y credenciales de corta vida inyectadas fuera de la VM — fuera del alcance del propio agente. Zero trust de verdad.
- Persistencia: Hyperdisk propio por microVM para mantener workspace y contexto del agente entre sesiones largas.
Agent Substrate en GKE: la versión open source
La parte que más le va a importar a quien lee este blog: Agent Substrate es el runtime de ejecución open source y Kubernetes-native que lleva el mismo diseño a tu cluster, on-prem o multi-cloud:
- Hasta 10x más densidad de cómputo que infra tradicional, manteniendo aislamiento de kernel por agente (microVM o gVisor).
- En benchmark: 200.000 agentes sosteniendo 500 activaciones/segundo con latencia suspend/resume bajo 500 ms.
- Cada sandbox con identidad criptográfica propia y proxies de egreso con políticas granulares.
- Funciona con cualquier framework: nombran Claude Code, OpenClaw y Hermes explícitamente.
- Integración con Filestore agent volumes para workspaces compartidos en flujos multi-agente.
Nous Research ya lo usa en Hermes Enterprise para desplegar agentes multi-tenant en infraestructura de clientes.
Governance incluida
El anuncio viene acompañado de la extensión de las capacidades de governance de Gemini for business para agentes en cualquier runtime — porque pasar de pilotos ailitados a flotas productivas de agentes no deterministas exige controles nuevos: identidad, políticas y observabilidad por agente, integrado con Agent Gateway.
Update: 5 de noviembre, 2026 — Agent Substrate y gVisor se van a la CNCF (y ya van en 1.0)
En el marco de KubeCon NA 2026 (Salt Lake City, 9–12 de noviembre), Google Cloud confirmó la donación de Agent Substrate y gVisor a la Cloud Native Computing Foundation en estatus Sandbox, junto a OpenRL, el orquestador de loops de entrenamiento por refuerzo. El proyecto había sido aceptado en la CNCF a fines de septiembre, y ahora queda formalizado bajo gobernanza neutral: funciona sobre cualquier cluster Kubernetes conforme, no solo GKE.
Los detalles técnicos del anuncio valen la pena:
- Agent Substrate llegó a su versión 1.0, con APIs estabilizadas por la comunidad que se fue formando alrededor del proyecto.
- Google cuantificó el problema de fondo: en una sesión interactiva típica, un agente pasa entre 90% y 95% del tiempo esperando (inferencia del modelo, APIs externas o revisión humana), consumiendo cero CPU pero sin poder morir porque sostiene estado en memoria y disco. Y en evaluación/entrenamiento masivo, crear miles de Pods cortos por minuto sobrecarga etcd, satura el kube-apiserver y agota las IPs del subnet.
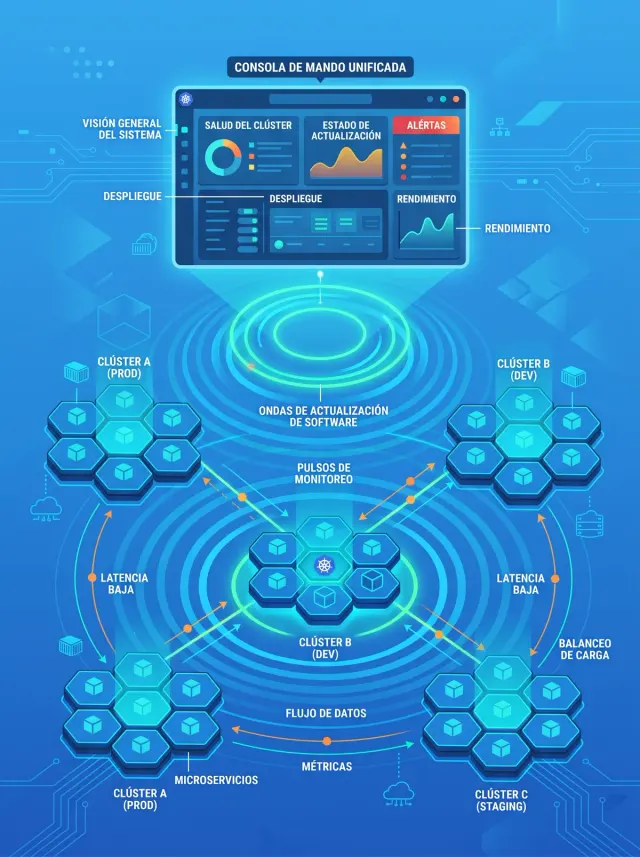
- La solución es un control plane basado en actores: los Actors sostienen el estado (filesystem, variables, memoria, reglas de red) y los Workers son Pods pre-calentados en un pool compartido. El proxy L7 atenet-router estaciona las requests entrantes, el controller asigna el actor a un slot tibio, y el estado se restaura en menos de 500 ms — al terminar el turno, snapshot a storage por niveles y el slot queda libre.
- El stack abierto queda en tres capas: gVisor (aislamiento con kernel en user-space y checkpointing de memoria), Agent Substrate (runtime de actores sobre pools de workers) y OpenRL (orquestación de entrenamiento RL y sandboxes de evaluación).
Y el contexto no podría ser mejor: la propia CNCF acaba de publicar la guía de OpenShell (el runtime de agentes de NVIDIA, también Sandbox) que lo compara directamente con Substrate — dos respuestas distintas al mismo problema de correr agentes en Kubernetes. La guerra de runtimes de agentes ya tiene a sus dos gigantes compitiendo dentro de la misma fundación.
Por qué importa
Es el mismo patrón que venimos cubriendo (agentes en K8s, ops agénticas en ObservabilityCon): la unidad de cómputo está mutando del contenedor al sandbox agéntico desechable con sueño interrumpido. Dormir agentes en checkpoint y despertarlos en milisegundos es la nueva arte de la eficiencia — y Google acaba de productizarlo. Si tu plataforma corre agentes en EC2/GCE encendidas 24/7, esto es una señal de que ese modelo tiene los días contados.
Update: 30 de octubre, 2026
Google publicó un deep-dive del Dataplane V2 de GKE para workloads agénticos de alta densidad, y muestra dónde estaba el cuello de botella real: la identidad de red.
- Cada sandbox agéntico suele generar labels únicos por pod (agent-id, timestamps, claim-uid). Como Dataplane V2 (eBPF) mapea labels a identidades numéricas, esa cardinalidad extrema frena la creación de pods y choca con el tope de 65.536 identidades de red por cluster.
- La solución: separar los metadatos “identificatorios” de los “funcionales” — lo que no participa en selectors de servicio migra de labels a annotations — más optimizaciones de provisionamiento sub-segundo.
- El contexto de escala: labs top piden hasta 1 millón de sandboxes concurrentes, y en workflows de RL el churn puede ser de miles de sandboxes por minuto. Si la red no acompaña, las GPUs/TPUs pasan esperando sandboxes — y ahí se define la viabilidad económica del proyecto.
- Testimonio de cliente: Mistral AI orquesta cientos de miles de entornos seguros entre clusters con Agent Substrate, con picos de más de 30.000 sandboxes en un solo cluster.
Nota práctica para quien corra agentes en GKE: revisa qué labels de tus pods son realmente funcionales para selectors. El resto, a annotations, antes de que el escalado te lo recuerde a las malas.
Update: 22 de noviembre, 2026 — Deep dive técnico en InfoQ y los primeros cuestionamientos
InfoQ publicó un análisis del servicio basado en el deep dive “Inside Agent Compute Engine” de Ramanathan Venkatapathy y Rohit Jnagal, distinguished engineers de Google, con detalles nuevos:
- La separación cerebro/manos como principio de diseño: el harness de orquestación corre completamente fuera del sandbox de ejecución. Los entornos guest no confiables solo ejecutan comandos explícitos despachados por el harness — y ese límite genera un audit trail determinista que correlaciona cada tool call con la actividad de cómputo esperada dentro del sandbox.
- Cuatro categorías de workload: agentes interactivos (consumo y enterprise) que ejecutan código y navegan; workspaces Linux persistentes para ingeniería de software autónoma; entornos paralelos masivos para evaluación de modelos y RL; y ejecución liviana para lógica dinámica en servicios internos de Google. Internamente ya corre Gemini, Gemini for Business, Antigravity y workloads de evaluación.
- Governance ampliada: Agent Gateway para control de tráfico y políticas, Agent Registry para agentes y tools aprobados, identidad basada en SPIFFE para autenticación y auditoría, y observabilidad compatible con OpenTelemetry para llamadas a modelos e invocaciones de tools.
- El “pero” (Harel Asaf, Elementor): el anuncio no trae cifras de boot, precio ni densidad para Agent Compute Engine — los números de performance pertenecen a Agent Substrate — y el preview sigue pautado “para los próximos meses”, sin precios.
- Contexto competitivo: AWS (Bedrock AgentCore) y Azure (Foundry Agent Service + Agent Sandbox para AKS) ya ofrecen equivalentes gestionados; el diferencial declarado de Google sigue siendo mantener credenciales fuera del sandbox, inyectadas por un gateway externo.