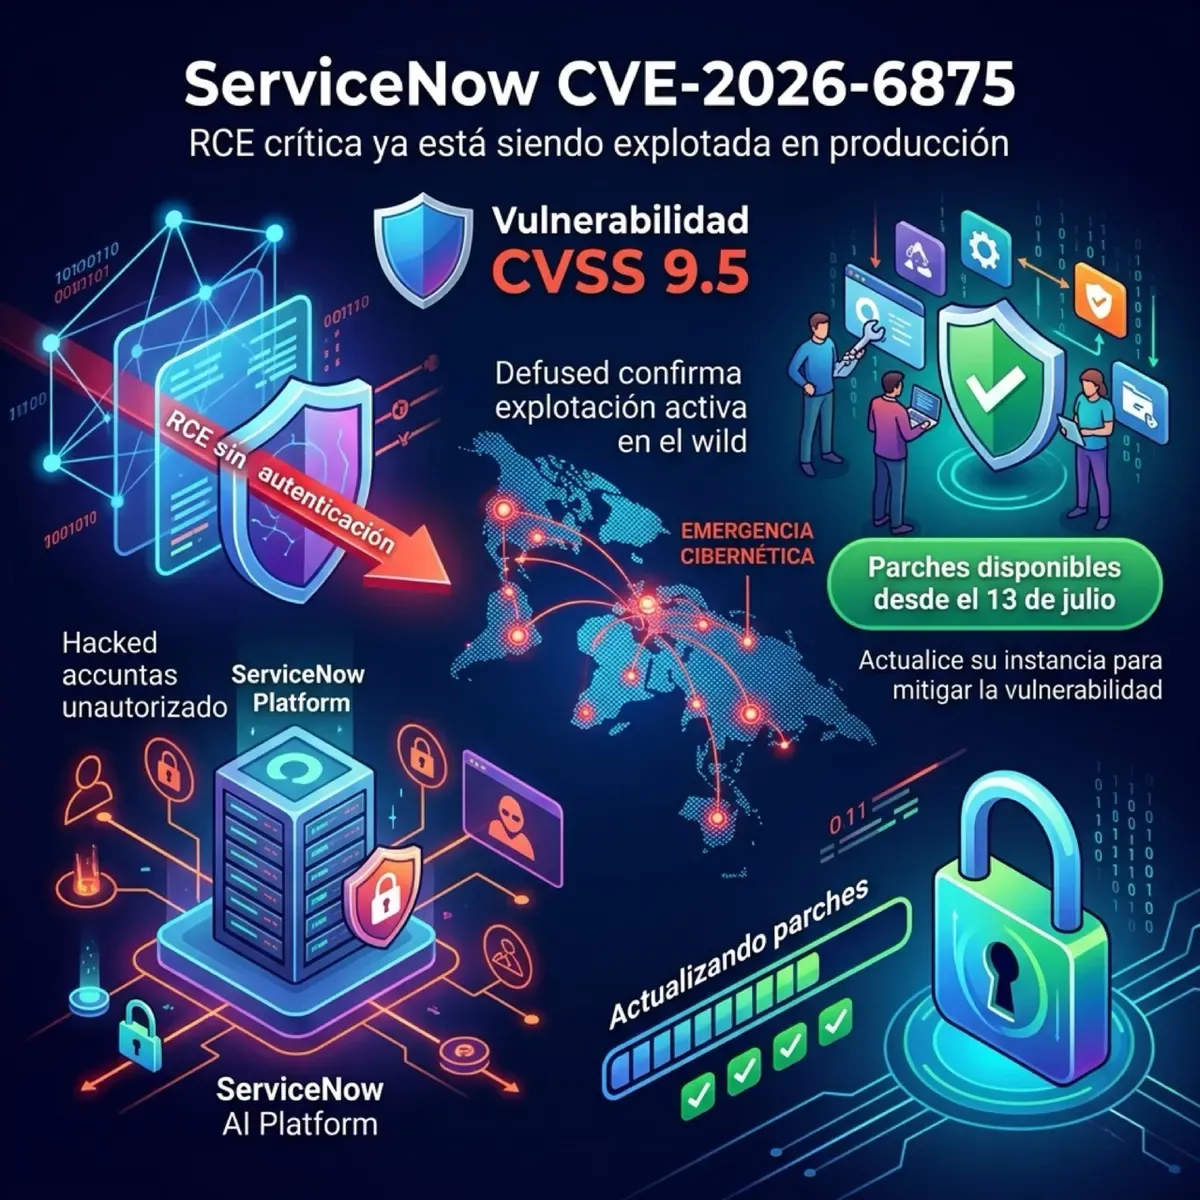
Si tienes instancias self-hosted de ServiceNow, esto es code red. La vulnerabilidad CVE-2026-6875 (CVSS 9.5) está siendo activamente explotada en el wild desde el fin de semana, según confirmó la empresa de threat intelligence Defused.
Lo que necesitas saber
Qué es: Un sandbox escape que permite Remote Code Execution sin autenticación en la ServiceNow AI Platform (antes conocida como Now Platform). Básicamente, un atacante puede escapar del sandbox de server-side scripting y ejecutar código arbitrario sin credenciales válidas.
Quién la encontró: Searchlight Cyber (SLCyber) la descubrió y reportó el 1 de abril. ServiceNow parchó instancias hosted desde abril, pero los patches para instancias self-hosted salieron recién el 13 de julio.
Quién está siendo atacado: Instancias self-hosted no parchadas. Defused confirmó explotación activa desde el viernes, con payloads atacando el endpoint /assessment_thanks.do — el mismo sink documentado por SLCyber, pero usando un gadget de escape diferente al PoC publicado.
Impacto: ServiceNow corre 100 mil millones de workflows al año y está en el 85% del Fortune 500. El blast radius potencial es enorme.
La respuesta de ServiceNow
ServiceNow told BleepingComputer:
“Based on our investigation to date, we have not observed evidence that this activity is related to instances that ServiceNow hosts.”
O sea: las instancias managed están fine, pero las self-hosted son tu problema. ServiceNow sigue sin etiquetar la vuln como “actively exploited” en su advisory oficial, lo cual es… cuestionable, dado que Defused ya tiene evidencia de explotación.
Qué hacer ahora
- Si tienes instancias self-hosted de ServiceNow: aplicar los parches de inmediato. Ya pasaron 9 días desde el release
- Verificar si tu instancia fue comprometida: revisar logs de acceso al endpoint
/assessment_thanks.doy actividad de scripting inusual - Restringir acceso de red a instancias ServiceNow self-hosted mientras se parcha
- Revisar el advisory oficial: KB3137947 en el portal de soporte de ServiceNow
Contexto
ServiceNow ya tuvo un incidente separado el mes pasado, cuando atacantes explotaron un flaw de API no autenticada para extraer datos de instancias de clientes. La empresa lo atribuyó a “investigadores de seguridad o research de clientes” ligado a bug bounty submissions.
El patrón es preocupante: ServiceNow se ha convertido en un target de alto valor porque combina superficie de ataque grande (PaaS enterprise con scripting server-side), acceso a datos sensibles y presencia masiva en Fortune 500.
La velocidad de explotación post-disclosure también es notable: patches del 13 de julio, explotación activa detectada el 18-19 de julio. Cinco días. Eso es menos del tiempo que toma aplicar patches en la mayoría de las enterprises.
Fuentes: BleepingComputer, SecurityAffairs, GBHackers