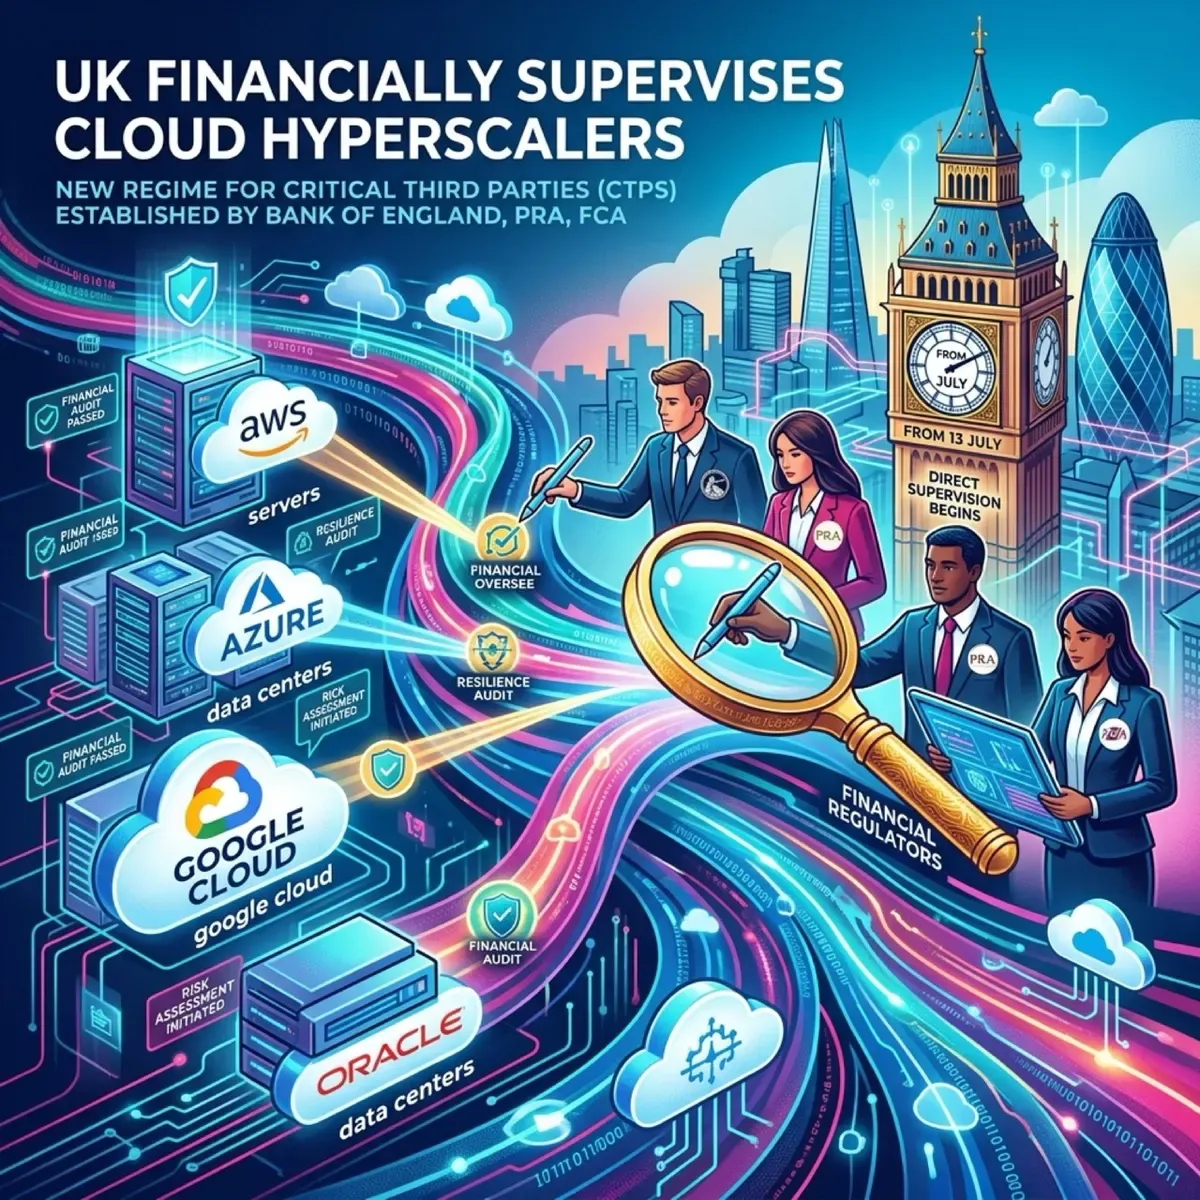
Desde el 13 de julio de 2026, los reguladores financieros del Reino Unido comenzaron a supervisar directamente a los cuatro grandes del cloud: AWS, Microsoft (Azure), Google Cloud y Oracle. Es el resultado de años de preocupación por el riesgo sistémico que genera la concentración en pocos proveedores.
Quién está detrás
Tres entidades están al mando:
- Bank of England (Banco Central)
- Prudential Regulation Authority (PRA)
- Financial Conduct Authority (FCA)
Las cuatro entidades designadas son:
- Amazon Web Services EMEA SARL
- Google Cloud EMEA Limited
- Microsoft Ireland Operations Limited
- Oracle Corporation UK Limited
Por qué importa
El problema es simple: si mucha gente depende de los mismos proveedores, una falla en uno se propaga a todo el sistema financiero. Una outage prolongada, un ciberataque o una falla operacional en AWS podría afectar a bancos, aseguradoras y mercados enteros simultáneamente.
El framework de Critical Third Parties tomó forma en enero 2025, pero recién entró en vigencia para estos cuatro providers cuando HM Treasury emitió las designaciones correspondientes.
Qué implica para los providers
Los proveedores designados deben:
- Mapear dependencias importantes que afecten al sector financiero UK
- Gestionar riesgos operacionales y de ciberseguridad
- Testear resiliencia de forma regular
- Reportar incidentes que califiquen a firms afectadas y reguladores
- Completar auto-evaluaciones regulatorias
Los reguladores pueden recopilar información, investigar debilidades, encargar revisiones a expertos y dirigir a los providers a corregir problemas.
Lo importante: los banks siguen siendo responsables
Ojo con esto: la designación no es aprobación regulatoria del provider. Y no cubre todos los productos de AWS/Azure/GCP/Oracle — solo los servicios sistémicos suministrados al sector financiero UK.
Los bancos siguen siendo responsables de su propio outsourcing, resiliencia operacional, due diligence y contingency planning. La supervisión supplementa, no reemplaza.
Un detalle no menor
La movida del UK refleja una tendencia más amplia en Europa: las enterprises están pesando más la soberanía de datos y la resiliencia al elegir infraestructura cloud. Y con acuerdos de capacidad massive con hyperscalers, las preguntas sobre dónde viven las dependencias críticas son cada vez más urgentes.
También menciona que Nueva York pausó nuevos data centers hyperscale mientras evalúa efectos en power grids, suministros de agua y comunidades locales. La regulación de la infraestructura cloud está llegando desde múltiples ángulos.
Para teams que usan estos providers
Si tu org opera en UK o con entidades financieras UK:
- Mapea qué servicios críticos dependen de cada provider (identidad, redes, managed databases, encryption keys, security tools)
- Revisa contratos — necesitas cláusulas de incident reporting, assurance evidence, visibility de subcontractors
- Testea resiliencia — ¿qué pasa si una región, managed service o provider completo no está disponible?
- Redundancia regional puede ser insuficiente si los workloads comparten control plane o auth system
El mensaje es claro: el cloud se volvió demasiado crítico para dejarlo sin oversight.