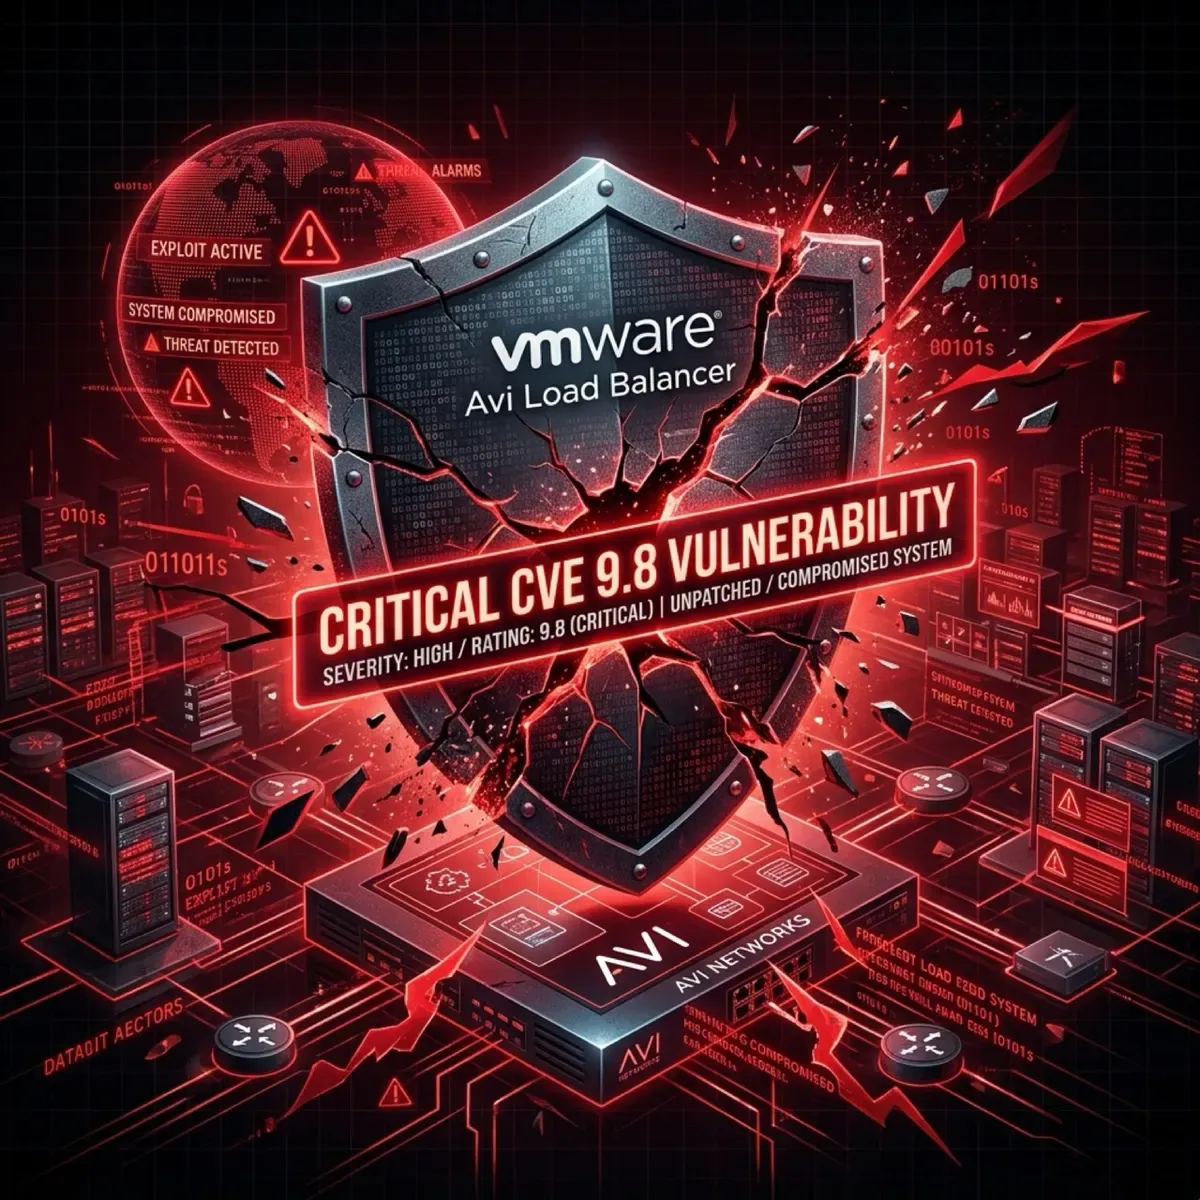
Doble golpe para el ecosistema VMware en menos de 24 horas. Por un lado, Broadcom soltó una alerta de seguridad con 7 flaws en el VMware Avi Load Balancer. Por otro, Google Cloud reconoció que una actualización de configuración le rompió la resiliencia a su servicio de VMware Engine. Si usas VMware en producción, hoy es un buen día para revisar tus stacks.
CVE-2026-47865: El authentication bypass con CVSS 9.8
El más grave de todos es CVE-2026-47865, un bypass de autenticación con un CVSS de 9.8 sobre 10. Lo que hace: un atacante con acceso a la red puede acceder al Avi Control plane sin credenciales. O sea, acceso administrativo total al Application Delivery Controller que maneja tu load balancing, WAF y tráfico de aplicaciones.
Detalles clave:
- Descubierto por: Filip Waeytens, del hub tecnológico y ciber de la OTAN (NATO)
- Producto afectado: VMware Avi Load Balancer (parte de Cloud Foundation, VMware Kubernetes Service, y conecta recursos en nubes públicas)
- Riesgo: Acceso no autorizado al control plane = compromiso total del tráfico application delivery
- Fix: Broadcom ya publicó actualizaciones. Si estás en versiones recientes, aplicar ya
Los otros 6 CVEs restantes no son para subestimar tampoco, con scores CVSS que van de 7.1 a 8.8, cubriendo desde RCE hasta escalada de privilegios.
Google Cloud VMware Engine: resiliencia rota por un update
Como si la vulnerabilidad no fuera suficiente, Google Cloud admitió que una actualización de configuración reciente dejó a algunos clientes del Google Cloud VMware Engine (GCVE) sin capacidad de usar stretched clusters.
Timeline del incidente:
- 14 julio, 10:00 PDT — Comienza el problema
- 13:24 PDT — Google confirma outages zonales impactando conectividad de red
- 16:05 PDT — Google admite que un “cambio de configuración reciente” es la causa
Regiones afectadas:
- australia-southeast1 y australia-southeast2
- europe-west3
- northamerica-northeast2
El problema específico: BGP sessions flapping entre zonas, el witness appliance inalcanzable, y las zonas del cluster incapaces de sincronizar estado. Storage y compute siguieron corriendo, pero las VMs eran inalcanzables por red. O sea, stretched cluster —que se supone que te da alta disponibilidad— quedó inutilizable.
Google aún no ha dado ETA para la resolución completa.
¿Por qué importa?
Si tienes infraestructura VMware, esto es un recordatorio brutal de dos cosas:
-
Los load balancers y ADCs son superficie de ataque crítica. Un CVE 9.8 en el control plane del Avi significa que un atacante en la red puede interceptar o redirigir tráfico de aplicaciones enteras.
-
La resiliencia no es garantía. Google Cloud vendió stretched clusters como la solución para HA, y un solo config update lo rompió. Revisa tus DR plans y no asumas que porque pagas por resiliencia, la tienes.
Acción recomendada: Si usas VMware Avi Load Balancer, patchea hoy. Si usas GCVE con stretched clusters, monitorea el status page y ten un plan B.
Fuentes: The Register, Broadcom Security Advisory, Google Cloud Status, SecurityWeek, BleepingComputer