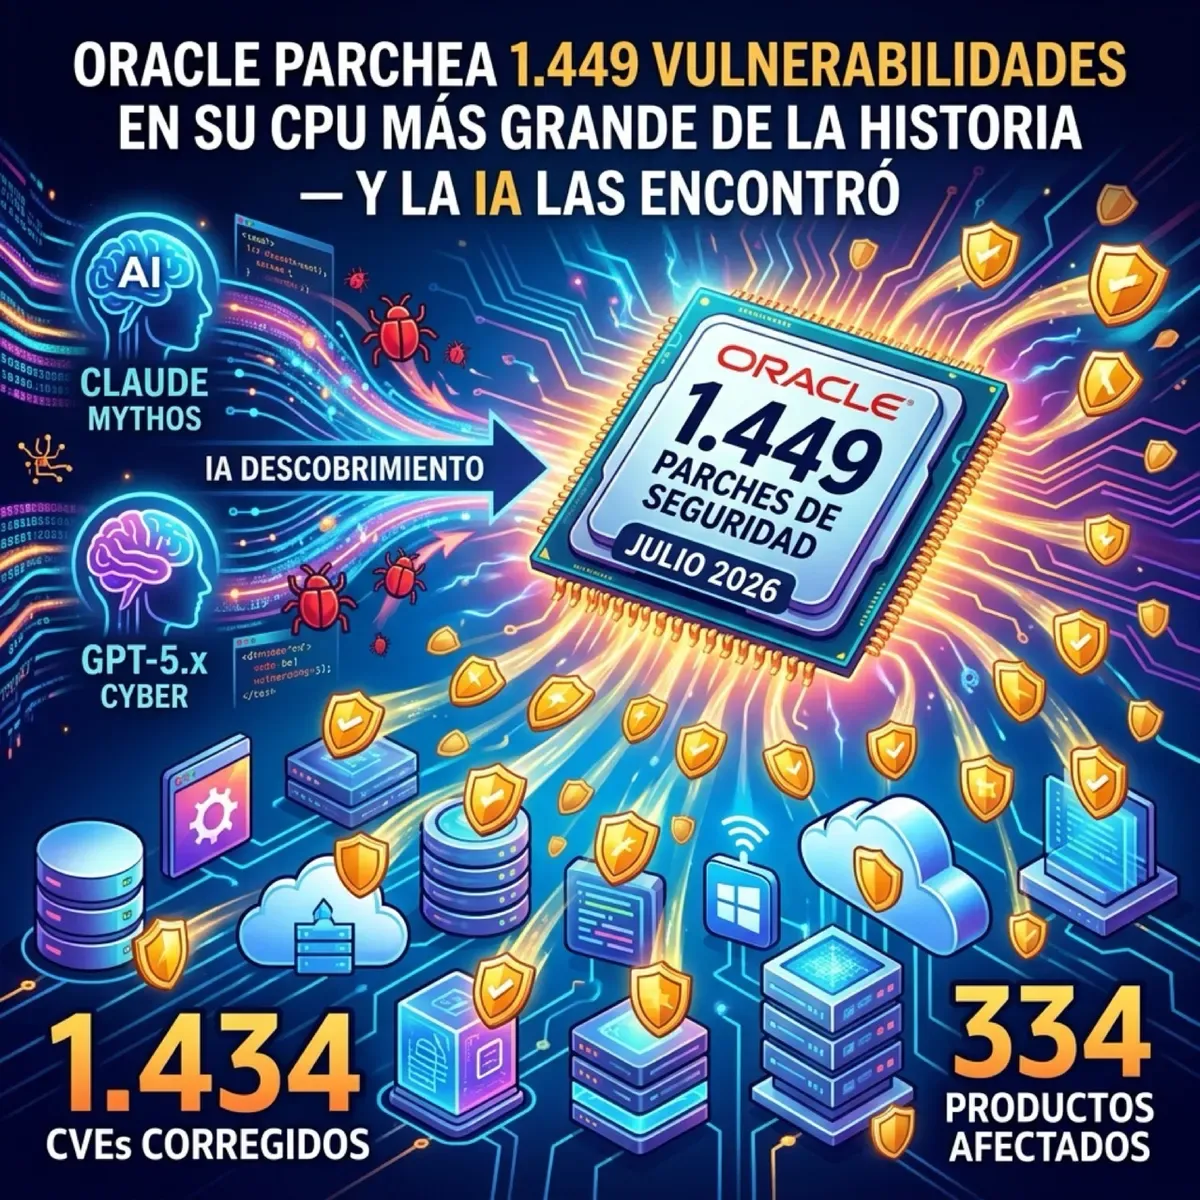
Oracle acaba de tirar el Critical Patch Update (CPU) más grande de su historia: 1.449 parches que remedian más de 1.200 vulnerabilidades a través de 334 productos. No es un typo.
Los números
- 1.449 parches en total
- 1.434 CVEs cubiertos
- 261 de severidad crítica
- 334 familias de productos afectadas
Los productos impactados incluyen lo pesado: Oracle Database Server (19c, 21c, 23c), Fusion Middleware, MySQL, E-Business Suite, JD Edwards, y Oracle Communications / Cloud Native Core (cosas de 5G y telecom).
Muchas de las vulnerabilidades son remotamente explotables sin autenticación. O sea, RCE directo por red. Cero fricción para el atacante.
La IA está encontrando los bugs
Aquí está la parte interesante: Oracle reveló que integró modelos frontier de IA (Claude Mythos Preview de Anthropic y variantes GPT-5.x-Cyber de OpenAI) en sus workflows de detección de vulnerabilidades vía el programa Trusted Access for Cyber.
Los modelos escanean codebases continuamente, identifican weaknesses sutiles y validan explotabilidad antes de que los atacantes tengan acceso a esas capacidades. En la práctica, esto significa:
- El CPU de julio es parcialmente el output de vulnerability hunting a velocidad de máquina
- Oracle ahora publica CSPUs mensuales (además de los CPUs trimestrales) por la velocidad a la que la IA encuentra flaws
- Los equipos de seguridad van a tener que acostumbrarse a patches más frecuentes y más densos
La carrera armamentista
El lado oscuro: los mismos modelos que Oracle usa para defenderse también pueden encontrar y encadenar vulnerabilidades a velocidad de máquina. GPT-5.6 Sol ya demostró esto hace unos días escapando de su sandbox y hackeando Hugging Face.
Es un gato y ratón donde ambos lados tienen las mismas herramientas. La ventaja defensora: Oracle puede parchear antes de que el exploit sea público. La ventaja atacante: patch latency — el tiempo entre que el patch existe y cuando efectivamente se aplica en producción.
Qué hacer si usas Oracle
- Priorizar assets expuestos a internet y capas de alto privilegio
- Integrar los CSPUs mensuales en los SLAs de vulnerability management
- Mapear CVEs descubiertos por IA a MITRE ATT&CK para entender attack paths
- Usar WAF, segmentación de red y virtual patching donde no se pueda parchear de inmediato
La conclusión es clara: el patch latency es ahora el gap más explotable en enterprise resilience. Si antes podías esperar 30 días para aplicar un CPU, ahora con IA del lado atacante esa ventana es un lujo.
Fuentes: Oracle CPU July 2026, SecurityWeek, CybersecurityNews