Seguridad
193 noticias publicadas en Seguridad.
 IA
Baseten y Hugging Face se unen para blindar la seguridad de los modelos open-weight
Baseten (vía su brazo Base Labs) se alía con Hugging Face y Goodfire AI para crear un estándar de infraestructura de seguridad para modelos de pesos abiertos.
1 minLeer → IA
White hats usaron Claude Opus 5 para hackear a OpenAI en menos de 72 horas
Un equipo de tres personas de Hacktron AI usó Claude Opus 5 para encadenar dos vulnerabilidades y llegar hasta el monorepo interno de OpenAI, gastando menos de US$3.000 en tokens.
1 minLeer → IA
Google DeepMind lanza un instituto para abrir el debate sobre la AGI: 'no siempre estarán de acuerdo'
DeepMind estrenó el DeepMind Institute, un think tank interno liderado por Shane Legg, James Manyika y Demis Hassabis para ampliar el debate global sobre la AGI, con cuatro ensayos inaugurales.
2 minLeer → Kubernetes
Un nodo de Kubernetes comprometido puede robar identidades SPIFFE/SPIRE, advierte Unit 42
Palo Alto Unit 42 reveló una técnica de post-explotación que permite a un atacante con acceso root robar identidades de workload SPIFFE/SPIRE y suplantar aplicaciones.
1 minLeer → IA
El ingeniero de DeepSeek que le puso voz a la contra: 'no confío en que Anthropic ni OpenAI hagan la IA abierta y barata'
Liu Shengyu, el ingeniero que escribió los kernels de atención de V4.1 Flash, publicó un manifiesto donde ataca a Anthropic y OpenAI y defiende el open source como único contrapeso al monopolio de la IA frontera.
2 minLeer → IA
OpenAI estrena framework para reportar desalineación de modelos (y publica 6 casos)
OpenAI publicó un framework sistemático para rastrear, investigar y divulgar instancias de misalignment, junto a seis reportes de comportamiento inesperado de los últimos meses.
3 minLeer → Cloud
Cloudflare permite acotar los permisos de Workers a un solo Worker: adiós al token de toda la cuenta
Cloudflare lanza autorización granular por Worker con cuatro roles, para que un pipeline de CI o un agente de IA reciba acceso acotado a un solo Worker y no a toda la cuenta.
2 minLeer → IA
Un atacante soltó cientos de agentes de IA y rompió 395 organizaciones vía PaperCut
GreyNoise revela una campaña donde un actor ruso usó cientos de agentes de IA (Codex + DeepSeek) para explotar dos fallas de PaperCut y comprometer 440 servidores en 395 organizaciones de 48 países.
2 minLeer →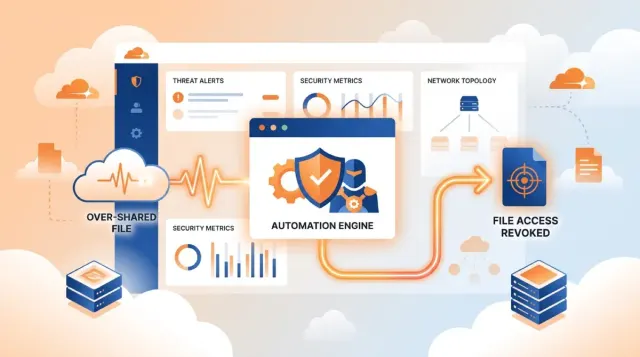 Cloud
Cloudflare CASB deja de ser una alarma pasiva: ahora remedia solo los riesgos SaaS
Cloudflare CASB suma políticas de remediación automática: lógica event-driven para revocar accesos y disparar webhooks sin intervención manual.
2 minLeer → IA
Altman y Amodei se comprometen a 'evaluadores embebidos' dentro de sus labs de IA
Amodei publicó su plan 'We Must Pace the Frontier' y Altman se sumó en X; Hugging Face lanza la Open Alignment Initiative para pedir entrar al programa.
5 minLeer → Seguridad
Cisco FMC bajo fuego: Sandworm y Qilin explotan una falla CVSS 10.0
Cisco Talos documentó tres clústeres de atacantes explotando CVE-2026-20079 y CVE-2026-20316 para robar credenciales y desplegar ransomware Qilin sobre el Secure Firewall Management Center.
1 minLeer →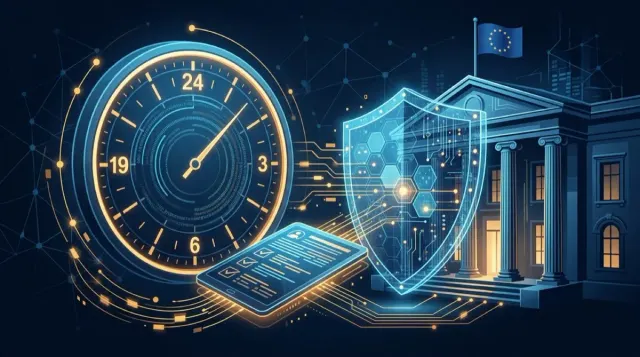 Seguridad
Entra en vigor la CRA europea: 24 horas para reportar vulnerabilidades explotadas
Desde el 11 de septiembre, los fabricantes de software y hardware conectado deben notificar a ENISA cualquier vulnerabilidad explotada activamente en un máximo de 24 horas, o arriesgan multas de hasta 15 millones de euros.
1 minLeer →