Seguridad
193 noticias publicadas en Seguridad.
 Seguridad
JFrog Artifactory: encadenan tres fallas para tomarse el control de admin
Atacantes combinan CVE-2026-42018, CVE-2026-42016 y CVE-2026-82329 para escalar de un token anónimo a administrador total y plantar backdoors en instancias self-hosted.
1 minLeer → Seguridad
Check Point parchea dos fallas críticas de VPN que permiten RCE sin autenticación
CVE-2026-85102 y CVE-2026-85103, con CVSS 9.8, permiten ejecución remota de código sin autenticación en gateways y firewalls de Check Point.
1 minLeer → Seguridad
GitLab parchea falla crítica CVSS 10.0: ya hay escaneos activos en la naturaleza
GitLab sacó parche de emergencia para CVE-2026-85706, un path traversal con CVSS 10.0 que deja leer archivos arbitrarios sin autenticación. watchTowr ya detectó sondeos en vivo desde el 11 de septiembre.
2 minLeer → IA
Investigador de Anthropic renuncia y advierte que la IA 'nos puede matar a todos'; el jefe de alignment le da la razón
Jacob Coxon renunció a Anthropic acusando a los labs de 'apostar con nuestras vidas', y Evan Hubinger, jefe de alignment science, le dio la razón con una estimación de extinción superior al 10% en una década.
4 minLeer → IA
Sam Altman le dice a su equipo que OpenAI está dispuesto a frenar el ritmo de desarrollo
En una reunión interna, Altman abrió la puerta a desacelerar el lanzamiento de modelos frontera si la seguridad lo exige, en plena presión regulatoria de la UE y California.
2 minLeer → IA
Anthropic revela cómo frenó armas biológicas, drones kamikaze y el APT29 ruso con Claude
El nuevo informe de Threat Intelligence de Anthropic detalla cómo bloqueó el uso de Claude para armas biológicas, enjambres de drones y ciberespionaje ruso durante los últimos ocho meses.
1 minLeer → Kubernetes
CVE-2026-82277: el dashboard de Argo Rollouts deja mutar deployments sin autenticación (CVSS 9.8)
Una vulnerabilidad crítica en el dashboard de Argo Rollouts hasta v1.10.0 expone operaciones de mutación de despliegues sin autenticación, autorización ni CSRF.
1 minLeer → Infraestructura
1.1.1.1 de Cloudflare ya valida DNSSEC con criptografía post-cuántica (ML-DSA-44)
El resolver DNS 1.1.1.1 ahora valida firmas DNSSEC con ML-DSA-44, el algoritmo post-cuántico estandarizado por el NIST.
1 minLeer →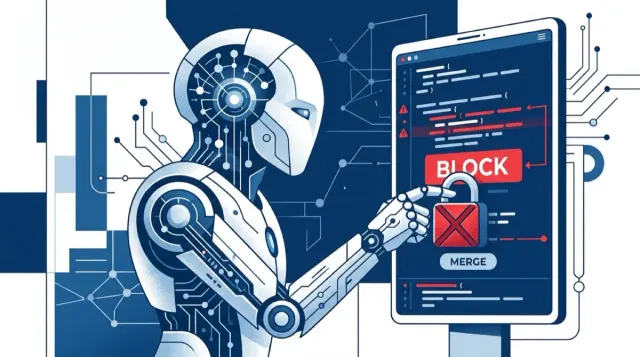 IA
OpenAI le dio a una IA el poder de bloquear el código de sus propios ingenieros
Cada pull request de un ingeniero de OpenAI pasa ahora por una revisión de seguridad automatizada, y el modelo que revisa puede frenar el merge si detecta una vulnerabilidad.
1 minLeer → IA
Proofpoint lanza su agente SOC basado en los modelos ciber de OpenAI (Daybreak)
El SOC Analyst Agent usa los modelos Daybreak de OpenAI para convertir preguntas en lenguaje natural en investigaciones estructuradas y trazables, sin quitarle el control al humano.
2 minLeer → Kubernetes
Red Hat corrige falla crítica de escalada de privilegios en ACM para Kubernetes (CVSS 9.0)
CVE-2026-10090, una escalada de privilegios crítica en el Application Subscription controller de Red Hat ACM, permitía romper los límites entre tenants de un clúster. Ya tiene parche.
1 minLeer → Seguridad
Slim Spider: el actor que se metió por Azure DevOps a robar secretos cripto en Brasil
CrowdStrike destapa a Slim Spider, un actor brasileño que robó secretos de custodia cripto escalando por pipelines de Azure DevOps y un clúster de Kubernetes.
2 minLeer →